Simulation der Netzmodernisierung für Versorgungsprogramme
Energiesysteme
09. / 02. / 2026
Wichtigste Erkenntnisse
- Da Stromnetzmodelle und Kommunikationsnetzmodelle unterschiedliche Ausfallarten erfassen, birgt ein Dienstprogramm, das diese separat testet, Risiken, die es nicht erkennen kann.
- Der Aufwand für Simulationen zahlt sich am schnellsten bei Zuleitungen aus, bei denen eine Modernisierung das Fehlerverhalten verändert oder eine Steuerungsentscheidung auf eine Netzwerkverbindung verlagert.
- Eine gepflegte Sammlung getesteter Fälle macht die Validierung zu einer festen Einrichtung und verkürzt jeden nachfolgenden Inbetriebnahmezyklus.
Der Erfolg oder Misserfolg von Modernisierungsprogrammen für Stromnetze hängt davon ab, wie gut das Stromnetz und das Kommunikationsnetz als ein einziges System validiert werden, bevor die Geräte vor Ort zum Einsatz kommen.
In den meisten Projektplänen werden diese beiden Ebenen als getrennte technische Probleme behandelt. Planer dimensionieren Zuleitungen, Schutzkonzepte und Wechselrichtereinstellungen in einer Toolchain, während die Telekommunikationsgruppe in einer anderen Latenzbudgets, Funkabdeckung und Cybersicherheitsmaßnahmen festlegt. Keine der beiden Gruppen ist für das Zusammenspiel verantwortlich, und genau daran scheitern Pilotprojekte. Die Batteriespeicherkapazität in den USA erreichte Mitte 2026 fast 52 GW, nachdem innerhalb von sechs Monaten 8,3 GW „ stammte “ ans Netz gegangen waren, und jede dieser Anlagen untersteht einem Controller, der über ein Netzwerk kommuniziert.
Die richtige Dimensionierung einer Anlage schützt Sie nicht unterstützen , wenn der Sollwert 400 Millisekunden zu spät eintrifft oder während eines Funkausfalls übermittelt wird. Energieversorger, die beide Ebenen anhand einer gemeinsamen Zeitbasis überprüfen, erkennen dieses Problem bereits im Labor, wo die Behebung nur einen Nachmittag in Anspruch nimmt. Energieversorger, die diesen Schritt überspringen, bemerken es erst bei der Inbetriebnahme oder während der ersten Sturmsaison.
Was eine Simulation zur Netzmodernisierung tatsächlich für die Programme der Energieversorger belegt
Eine Simulation zur Modernisierung des Stromnetzes belegt, dass eine geplante Modernisierung ordnungsgemäß funktioniert, wenn Stromversorgungsanlagen, Schutzlogik und Kommunikationsnetzwerk gleichzeitig in Betrieb sind. Sie ersetzt die Annahme, dass jedes einzelne Bauteil funktioniert, weil es seinen eigenen Prüfstandstest bestanden hat, und zeigt, in welcher Reihenfolge es zu Ausfällen kommt, wenn eine Nachricht verspätet eintrifft.
Ein Volt/VAR-Schema verdeutlicht dies schnell. Planer legen einen Regelkreis fest, der die Spannung an drei Punkten einer Zuleitung misst, im Umspannwerk einen Sollwert berechnet und diesen an die Steuerung einer Kondensatorbank weiterleitet. Auf dem Papier schließt sich der Regelkreis in weniger als einer Sekunde. Bei der Simulation mit einem vollständigen Protokollstack und einer gemeinsamen Funkverbindung für den Messdatenverkehr schließt er sich jedoch in der Abendspitzenzeit erst nach drei Sekunden, woraufhin der Regler ins Schwanken gerät. Diese Erkenntnis führt zu einer Änderung des Designs, solange dies noch kostengünstig möglich ist.
Ein Pilotprojekt, das sich vor der „ Kund:innen “ nicht wie vorgesehen verhält, zehrt an der Goodwill der Regulierungsbehörde, und die im Rahmen von Tarifverfahren eingegangenen Verpflichtungen lassen sich nur schwer neu verhandeln, sobald es zu Verzögerungen kommt. Eine Smart-Grid-Simulation liefert Ihnen eine fundierte Dokumentation darüber, was unter welchen Ausfallbedingungen getestet wurde – genau die Nachweise, die die Mitarbeiter der Regulierungsbehörde verlangen werden.
Warum einlagige Modelle Fehlermodi auf Programmebene übersehen
Einschichtige Modelle lassen Fehler außer Acht, die zwischen den Schichten auftreten. Bei einer Untersuchung des Stromnetzes wird davon ausgegangen, dass Steuersignale sofort und unverfälscht ankommen. Bei einer Netzwerkanalyse wird davon ausgegangen, dass die physische Anlage alle durch die Verbindung verursachten Verzögerungen toleriert. Beide Annahmen treffen für sich genommen zu, versagen jedoch, sobald beide Systeme eine gemeinsame Zeitachse nutzen.
Verfahren zur Fehlerortung, Fehlerisolierung und Wiederherstellung der Versorgung verdeutlichen die Kosten dieses blinden Flecks. Eine Wiederherstellungssequenz, die in einem Lastfluss-Tool korrekt erscheint, führt zu einer Wiedereinschaltung in einen Abschnitt, der noch nicht freigegeben wurde, wenn die Statusmeldung eines nachgeschalteten Wiedereinschalters aufgrund eines Firmware-Updates in der Warteschlange steht. Das Leistungsmodell meldet eine einwandfreie Wiederherstellung und das Netzmodell eine akzeptable durchschnittliche Latenz, während der kombinierte Fall eine Wiedereinschaltung in einen Fehlerbereich meldet.
Programierteams stellen dies meist eher anhand von Vorfällen als durch Analysen fest, da Vorfallberichte der einzige Ort sind, an dem die beiden Ebenen nebeneinander untersucht werden. Diese Untersuchung bereits in die Modellierungsphase einzubeziehen, ist mit geringem Aufwand verbunden. Es handelt sich um eine Entscheidung im Rahmen der Projektabgrenzung, welche Testfälle erstellt werden sollen.
„Beide Annahmen gelten für sich genommen, versagen jedoch, sobald sich die beiden Systeme eine Zeitachse teilen.“
Wie das Verhalten von Kommunikationsnetzwerken die Ergebnisse von Schutz- und Steuerungsmaßnahmen beeinflusst
Das Netzwerkverhalten legt die äußere Grenze dafür fest, wie schnell ein verteiltes Regelungssystem reagieren kann. Latenz, Jitter, Paketverlust und Verkehrskonflikte beeinflussen die effektive Reaktionszeit eines Schutz- oder Koordinationssystems, und keiner dieser Faktoren taucht in einem herkömmlichen Stromnetzmodell auf.
Das GOOSE-Nachrichtensystem nach IEC 61850 veranschaulicht diese Einschränkung. Auf GOOSE basierende Bus-Schutzsysteme gehen davon aus, dass Auslösemeldungen innerhalb weniger Millisekunden über ein dediziertes LAN des Umspannwerks ankommen. Energieversorger, die dieses Schema über eine gemeinsame Mobilfunkverbindung auf Zuleitungen ausweiten, stellen häufig fest, dass der Hintergrundverkehr die Nachricht zu Spitzenzeiten über ihr Zeitfenster hinausdrängt, sodass der Schutz auf eine langsamere lokale Logik zurückgreift und sich die Auslösezeiten in etwa verdoppeln. Es ist nichts ausgefallen. Das System lief lediglich außerhalb der Bedingungen, für die es ausgelegt war.
Um dies korrekt zu modellieren, müssen der Power Solver und ein Netzwerkemulator im gleichen Takt laufen, sodass ein verzögertes Paket genau in der Mikrosekunde im Leistungsmodell ankommt, in der es auch im Feld angekommen wäre. OPAL-RT stellt diese Kopplung her, indem es „ HYPERSIM “ für die Leistungsebene zusammen mit „Exata CPS“ für die Kommunikationsebene ausführt, wodurch ein Schutz Ingenieur:innen - und ein Netzwerk Ingenieur:innen -System dasselbe Ereignisprotokoll auslesen können.
„Das Netzwerkverhalten bestimmt die obere Grenze dafür, wie schnell ein verteiltes Steuerungssystem reagieren kann.“
Wo Versorgungsunternehmen ihre Simulationsbemühungen zuerst konzentrieren sollten
Konzentrieren Sie sich zunächst auf die Fälle, in denen das Upgrade das Fehlerverhalten verändert oder eine Steuerungsentscheidung von dem Gerät verlagert, das diese Entscheidung bisher getroffen hat. Diese beiden Bedingungen decken die meisten Fehlermodi ab, die auf Kund:innen gemeldet werden, und lassen sich anhand der vorhandenen Planungsdaten leicht identifizieren.
Angesichts des Umfangs der Netzanbindungsarbeiten ist eine Priorisierung unumgänglich. Ende 2025 standen etwa 8.200 Projekte auf der Warteliste für die Anbindung an das Übertragungsnetz, was einer Erzeugungskapazität von 1.312 GW sowie einer Speicherkapazität von rund 749 GW entspricht. Kein Energieversorger verfügt über die erforderlichen Laborstunden, um jedes einzelne Projekt mit voller Genauigkeit zu modellieren, weshalb die Auswahlkriterien wichtiger sind als das Werkzeug.
- Verteilerleitungen, bei denen die Leistung aus dezentraler Erzeugung bereits die Mindestlast tagsüber übersteigt.
- Schutzzonen: Übergang von lokaler Logik zu vernetztem Auslösen.
- Umspannwerke, die über einen einzigen Kommunikationsweg ohne alternative Route versorgt werden.
- Regelkonzepte, bei denen die Sollwerte schneller aktualisiert werden, als das Netzwerk die Übertragung bestätigen kann.
- Standorte, an denen die Modernisierung zu einer Veränderung der Fehlerstromwerte bei bestehenden Relais führt.
Bei einer solchen Rangfolge ergeben sich in der Regel 15 bis 30 Zuführer aus mehreren Hundert – ein Arbeitsaufwand, den ein zweiköpfiges Labor bewältigen kann.
Vergleich von Offline-Studien mit „ hardware-in-the-loop“-Validierung
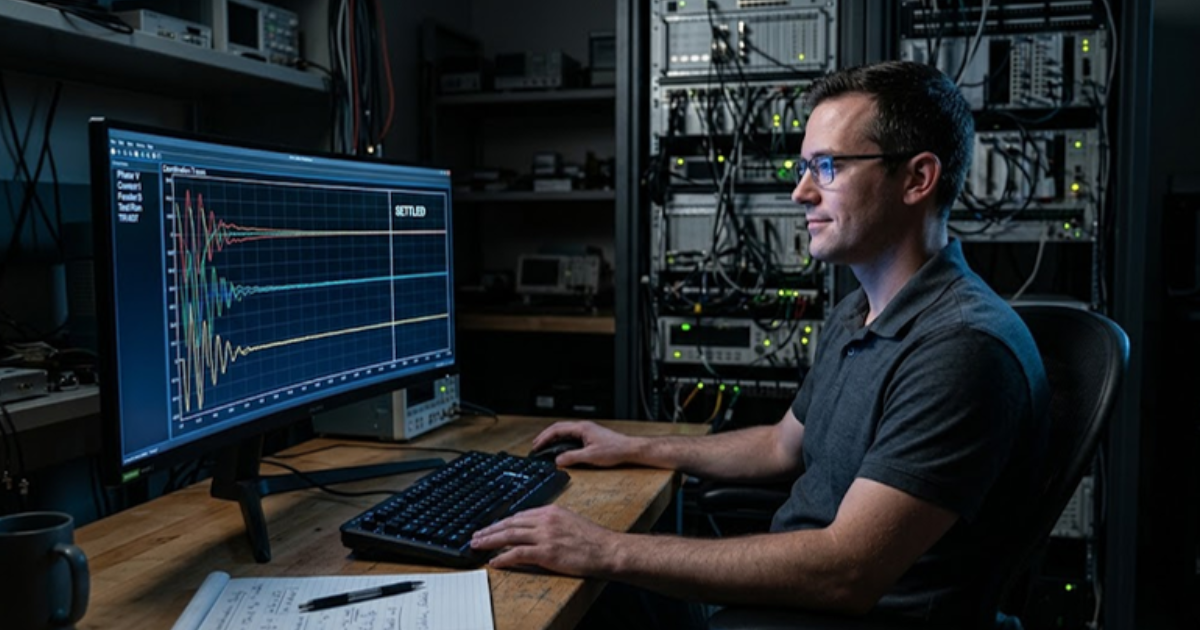
Der Hauptunterschied zwischen Offline-Studien und „hardware-in-the-Loop“-Validierung besteht darin, was getestet wird. Bei einer Offline-Studie wird Ihr Modell des Reglers getestet. Bei der „ Hardware-in-the-Loop“-Validierung wird der Regler selbst getestet – mit seiner ausgelieferten Firmware, seiner tatsächlichen Einstellungsdatei und seiner realen Verarbeitungsverzögerung.
Diese Unterscheidung entscheidet darüber, inwieweit Sie bereit sind, Überraschungen bei der Inbetriebnahme in Kauf zu nehmen. Einstellungsfehler, Firmware-Inkompatibilitäten und herstellerspezifische Auslegungen eines Standards tauchen in einem Modell niemals auf, da das Modell die Spezifikation und nicht das Produkt widerspiegelt.
| Validierungsphase | Was ein Programmteam lernt und wo seine Grenzen liegen |
| Lastfluss im stationären Zustand | Bestätigt, dass Spannungen und Ströme unter durchschnittlichen Bedingungen innerhalb der Grenzwerte bleiben, und sagt nichts über die Zeitabläufe aus. |
| Offline-Untersuchung elektromagnetischer Transienten | Erfasst das Schalt- und Fehlerverhalten, obwohl es sich bei dem Regler noch um ein Modell und nicht um das Auslieferungsprodukt handelt. |
| hardware en des Controllers im Blick behalten | Lässt die eigentliche Relais- oder Wechselrichter-Steuerung anhand eines Live-Strommodells laufen, sodass Einstellungsfehler bereits vor der Inbetriebnahme zutage treten. |
| Power- hardware t mit von der Partie | Stellt physische Geräte auf einen simulierten Feeder und deckt thermische Grenzwerte auf, die durch die Signalpegel Tests e verborgen bleiben. |
| Gekoppelte Leistungs- und Netzsimulation | Fügt Latenz, Paketverlust und Datenverkehrskonflikte hinzu und zeigt, wie sich die Leistung eines Systems verschlechtert, wenn die Verbindung überlastet ist. |
Häufige Fehler, die die Koordination dezentraler Energiequellen beeinträchtigen Tests
Der kostspieligste Fehler bei der Koordinierung dezentraler Energiequellen (DER) Tests besteht darin, jede Ressource einzeln zu validieren. Koordinierungsprobleme sind ein Gruppenphänomen. Ein einzelner Wechselrichter, der einen Spannungseinbruch übersteht, ist kein Problem. Vierzig Wechselrichter an einer Zuleitung, die alle derselben Durchhaltekurve mit dem gleichen Hersteller-Timing folgen, erzeugen jedoch eine kollektive Reaktion, die kein Einzeltest aufgezeigt hat.
Ähnliche Probleme verursachen auch Aggregationsannahmen. Programmteams modellieren häufig 200 Dachanlagen als eine einzige äquivalente Quelle am Kopfende der Zuleitung, wodurch die Abfolge der Ereignisse verschleiert wird, die die Koordination erschwert. Die Spannung steigt am Ende der Leitung an, bevor sie am Kopfende ansteigt, sodass genau jene Einheiten zuerst ausfallen, die im aggregierten Modell gar nicht berücksichtigt wurden. Die Wiederherstellung erfolgt dann in einer Reihenfolge, die niemand geplant hat.
Auch Testfallbibliotheken veralten mit der Zeit. Ein Koordinationsfall, der auf der Grundlage eines älteren Verbindungsstandards erstellt wurde, testet nicht die „Ride-Through“- und Frequenzgang-Einstellungen, mit denen aktuelle Wechselrichter ausgeliefert werden, und ein erfolgreiches Ergebnis bei einem veralteten Testfall vermittelt bei einer Entwurfsprüfung ein trügerisches Vertrauen. Die Bibliothek auf dem neuesten Stand zu halten, ist eine wenig glamouröse Arbeit – aber genau diese Arbeit sorgt dafür, dass der Rest des Programms zuverlässig bleibt.
Wie eine konsequente Validierung die Ergebnisse von Versorgungsprogrammen im Laufe der Zeit beeinflusst
Versorgungsunternehmen, die den größten Nutzen aus den Investitionen in die Modernisierung des Stromnetzes ziehen, sind selten diejenigen mit den größten Budgets. Es sind vielmehr diejenigen, die die Validierung zu einer festen Kompetenz gemacht haben und nicht nur als Projektposten betrachten, sodass jede Modernisierung einer Zuleitung, jedes neue Wechselrichtermodell und jede Änderung der Schutzvorrichtungen zunächst im Labor geprüft wird, bevor es in den Netzbetrieb ( Kund:innen) gelangt.
Was den Fall noch verschärft, ist die Fallbibliothek. Ein Energieversorger, der diese Vorgehensweise bereits seit drei Jahren anwendet, verfügt über Hunderte von getesteten Szenarien und Ingenieur:innen , die Ihnen innerhalb eines Tages sagen können, ob eine vorgeschlagene Änderung Bestand haben wird. Ein Energieversorger, der bei jedem Projekt von vorne anfängt, muss dieses Verständnis jedes Mal neu aufbauen und bezahlt dafür mit Verzögerungen bei der Inbetriebnahme. Plattformen wie OPAL-RT unterstützen diesen Wissensaufbau, da dieselben Modelle von einer Desktop-Studie in die vollständige „ hardware-in-the-Loop“-Simulation Tests übertragen werden.
Die Devise, an der man sich halten sollte, ist einfach: Betrachten Sie das Kommunikationsnetz als Teil des Stromnetzes, testen Sie beide Systeme synchron und speichern Sie die Ergebnisse so, dass der nächste „ Ingenieur:innen “ sie finden kann. Programme, die auf diese Weise entwickelt werden, halten zwar immer noch Überraschungen bereit, aber zumindest keine kostspieligen mehr.
Energiesysteme
10 / 24 / 2026
800 VDC power distribution for AI data centers
An explanation of how 800 VDC power distribution carries power from the grid to AI racks, covering conversion stages, DC fault protection and bus stability.
Automobilindustrie
21.10.2026
Validierung eines Megawatt-Ladesystems für Schwerlast-Lkw
Ein praktischer Einblick in die Funktionsweise des Megawatt-Ladesystems, seine Unterschiede zum CCS-System und die Art und Weise, wie die Ladegerätesteuerung getestet wird, bevor ein Lkw-Standort ans Netz geht.
Automobilindustrie
19.10.2026
Vergleich von Dynamometer- Tests n und Motoremulation bei E-Antriebsprogrammen
Ein Vergleich zwischen Dynamometer- Tests en und Motoremulation für E-Drive-Programme, der aufzeigt, was die jeweilige Methode nachweist, welche Kosten damit verbunden sind und wie die Teams beide Verfahren aufeinander abstimmen.